Исследователи кибербезопасности Black Lotus Labs, подразделения компании Lumen, раскрыли подробности вредоносной кампании Canto Incognito, которая отслеживается с апреля 2026 года. Её целью стали серверы с уязвимыми версиями популярных программ, включая LiteLLM, Ollama, Gotenberg и Gitea. По данным специалистов, число скомпрометированных систем превысило 3400.
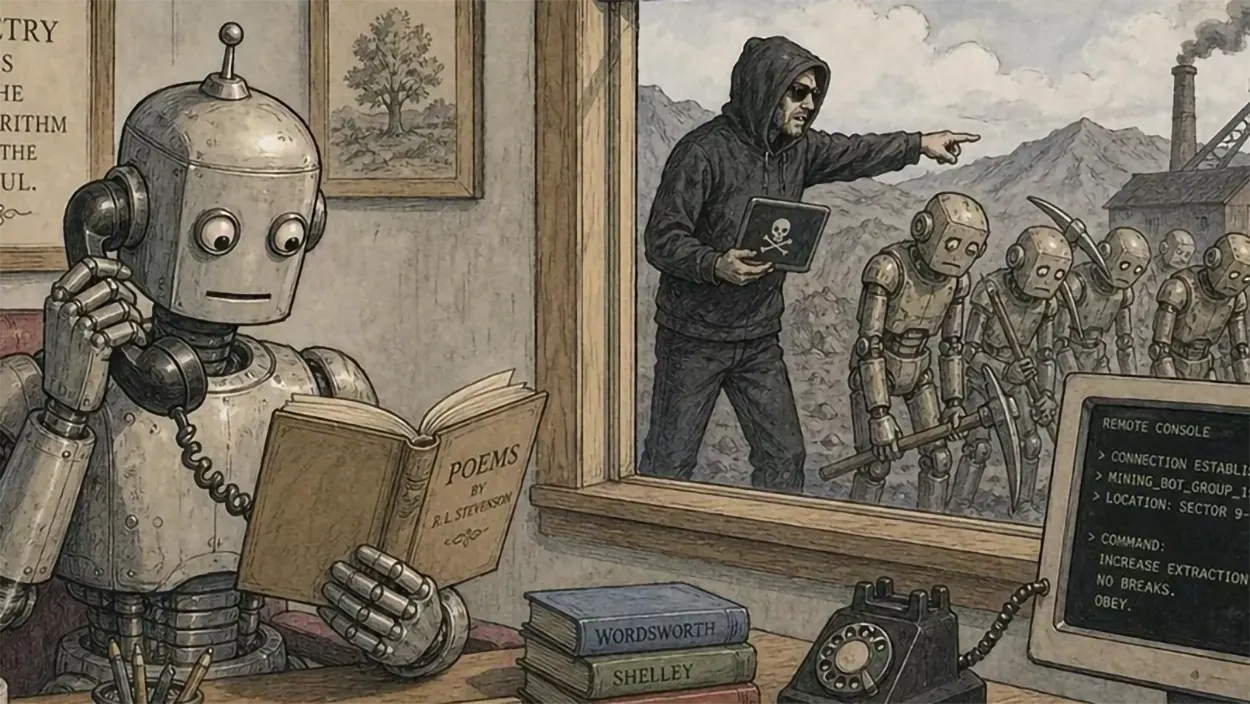
Главной особенностью вредоносного ПО PoeLLM оказался необычный механизм связи с управляющими серверами. Вместо обычного списка адресов злоумышленники разместили на GitHub стихотворение из двух строф, в котором четыре определённых слова кодировали IP-адрес сервера управления. Вредоносная программа извлекала эти слова и преобразовывала их в адрес для подключения.
По информации исследователей, стихотворение изменяли не менее 11 раз, перенаправляя заражённые устройства на новую инфраструктуру. Такой подход позволял скрывать управляющие адреса в обычном текстовом содержимом и усложнял обнаружение вредоносной активности.
После заражения серверы использовались для добычи криптовалюты с помощью майнеров XMRig и Iron, связанных с инфраструктурой Kryptex. Некоторые скомпрометированные машины также превращались в инструменты для сканирования сети и распространения атаки на другие системы.
Одним из предполагаемых способов проникновения стала уязвимость CVE-2026-42271 в LiteLLM, позволяющая выполнять команды на сервере без надлежащей проверки прав доступа. Особую опасность представляли сервисы искусственного интеллекта, доступные напрямую из интернета, поскольку они нередко работают на мощном оборудовании с производительными видеокартами.
На момент публикации отчёта три из двенадцати обнаруженных управляющих серверов оставались активными, а кампания продолжала распространяться. Специалисты рекомендуют администраторам обновить уязвимые сервисы, ограничить внешний доступ к ним и проверить сетевые журналы на признаки заражения.